विज्ञानTop Storyटॉप स्टोरीताज़ा समाचार
AI खतरों के कारण व्यवसाय 2027 के लिए साइबर सुरक्षा बजट में संशोधन कर रहे हैं
भावना: Neutralउच्च प्राथमिकता
क्या हुआ?
AI के बढ़ते उपयोग के साथ, व्यवसायों को साइबर सुरक्षा उपायों को बढ़ाने के लिए प्रेरित किया जा रहा है। 2026 में प्रमुख आउटेज ने कमजोरियों को उजागर किया है, जिससे 2027 के लिए बजट प्राथमिकताओं में बदलाव आया है।
मुख्य बिंदु
- प्रौद्योगिकी प्रदाताओं पर बढ़ती निर्भरता साइबर सुरक्षा खतरों को फिर से आकार दे रही है।
- 2026 में वैश्विक कंपनियों को प्रभावित करने वाले एकल विफलता के बिंदुओं से महत्वपूर्ण व्यवधान देखे गए।
- PHP सॉफ़्टवेयर में एक प्रमुख सुरक्षा दोष के कारण भारत 11वां सबसे अधिक प्रभावित हुआ।
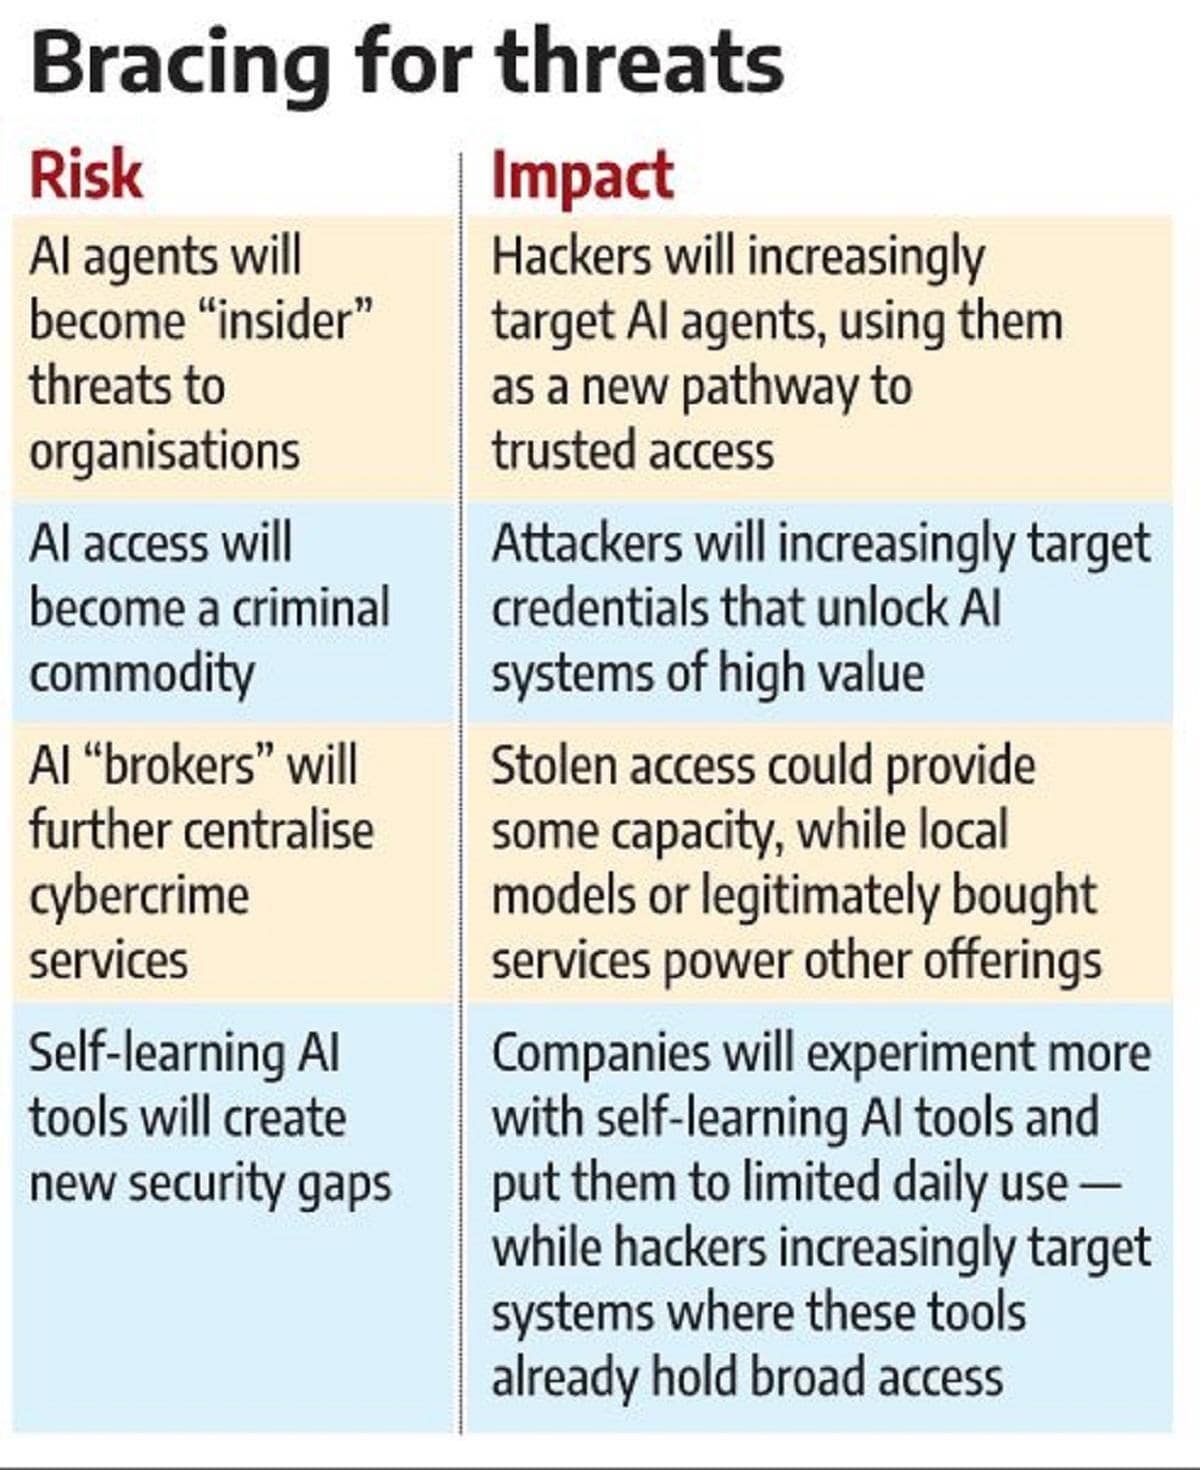
- AI लागत, जिसे टोकन के रूप में जाना जाता है, 2027 तक सुरक्षा बजट में आवश्यक हो जाएगी।
- महत्वपूर्ण सेवाओं में बड़े आउटेज ने विक्रेता निर्भरता पर चिंता बढ़ा दी है।
मुख्य अंतर्दृष्टि
- व्यवसायों को जोखिमों को कम करने के लिए अपने प्रौद्योगिकी विक्रेताओं को विविधता देने की आवश्यकता हो सकती है।
- सुरक्षा के लिए AI के बढ़ते एकीकरण से परिचालन लागत में वृद्धि हो सकती है।
- सुरक्षा बजट में AI पर ध्यान केंद्रित करने से विक्रेता संबंधों में बदलाव आ सकता है।
यह क्यों महत्वपूर्ण है
साइबर सुरक्षा बजट में बदलाव से व्यवसायों पर AI से संबंधित खतरों के लिए संसाधनों का आवंटन प्रभावित हो सकता है।
स्रोत
Business Standard