सामान्यBreaking Newsब्रेकिंगताज़ा समाचार
एआई स्टार्टअप कैथेड्रल ने एंथ्रोपिक में सेंध लगाई, कर्मचारी डेटा उजागर किया
भावना: Neutralउच्च प्राथमिकता
क्या हुआ?
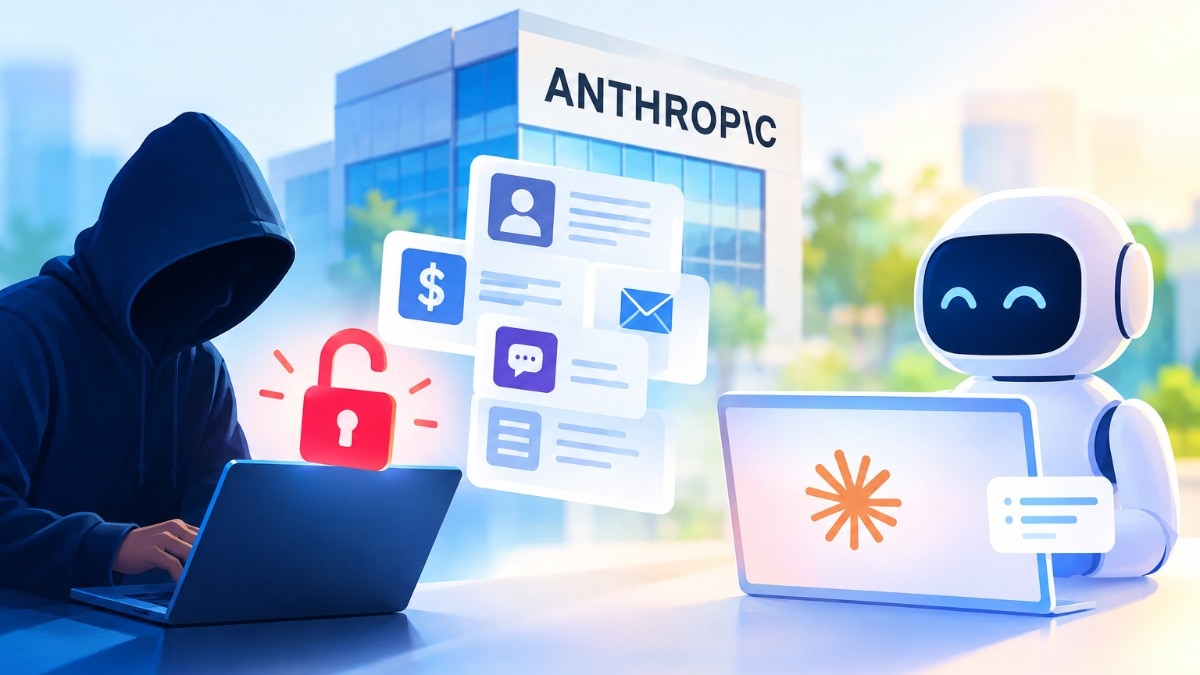
कैथेड्रल, एक साइबर सुरक्षा स्टार्टअप, ने 12 घंटे से कम समय में एंथ्रोपिक के आंतरिक सिस्टम तक पहुंच बनाई, जिससे संवेदनशील कर्मचारी जानकारी और आंतरिक संचार उजागर हुए। यह उल्लंघन एक सुरक्षा परीक्षण का हिस्सा था।
मुख्य बिंदु
- कैथेड्रल ने 12 घंटे से कम समय में एंथ्रोपिक के आंतरिक सिस्टम तक पहुंच बनाई।
- इस उल्लंघन ने कर्मचारी जानकारी, वेतन विवरण और आंतरिक संदेशों को उजागर किया।
- एंथ्रोपिक ने पुष्टि की कि केवल सीमित डेटा सेट तक पहुंच बनाई गई थी।
- कैथेड्रल ने एंथ्रोपिक के सॉफ़्टवेयर में कमजोरियों की पहचान के लिए एआई एजेंटों का उपयोग किया।
- इस घटना ने संघीय अधिकारियों के बीच राष्ट्रीय सुरक्षा चिंताओं को बढ़ा दिया।
- एंथ्रोपिक ने कहा कि कैथेड्रल ने परीक्षण के दौरान अपनी गतिविधियों का पूरा खुलासा नहीं किया।
मुख्य अंतर्दृष्टि
- यह उल्लंघन तकनीकी कंपनियों में साइबर सुरक्षा उपायों की बढ़ती जांच का कारण बन सकता है।
- कंपनियों को अपने तृतीय-पक्ष सॉफ़्टवेयर प्रबंधन प्रथाओं का पुनर्मूल्यांकन करने की आवश्यकता हो सकती है।
- यह घटना वर्तमान सुरक्षा परीक्षण प्रोटोकॉल की प्रभावशीलता पर सवाल उठाती है।
यह क्यों महत्वपूर्ण है
यह घटना तकनीकी कंपनियों में साइबर सुरक्षा प्रथाओं में कमजोरियों को उजागर करती है।
टैग
संस्थाएँ
Cathedral· CompanyAnthropic· CompanyUS Department of Government Efficiency· OrganizationGeorgia· StateCognition· CompanyTrump administration· Organization
स्रोत
India Today